Därför lyckas bedragarna
Bedrägerier via telefon och nätet är i dag en bransch. Det finns manus för varje situation, personer som bara ringer och andra som bara tar emot pengarna. Upplägget bygger nästan alltid på tre saker: bråttom, auktoritet och något du känner igen. Någon från bankens säkerhetsavdelning ringer, säger att ditt konto är angripet och att du måste agera nu. Numret i displayen kan vara bankens riktiga, eftersom det går att förfalska. Rösten är lugn och hjälpsam. Den som blir lurad är inte dum, utan har hamnat i ett väl inövat samtal på en dålig dag.
De vanligaste uppläggen just nu
- Falska samtal från bank, polis eller BankID som vill att du legitimerar dig för att stoppa ett bedrägeri.
- Hej mamma-meddelanden från ett okänt nummer, där barnet sägs ha tappat telefonen och behöver pengar.
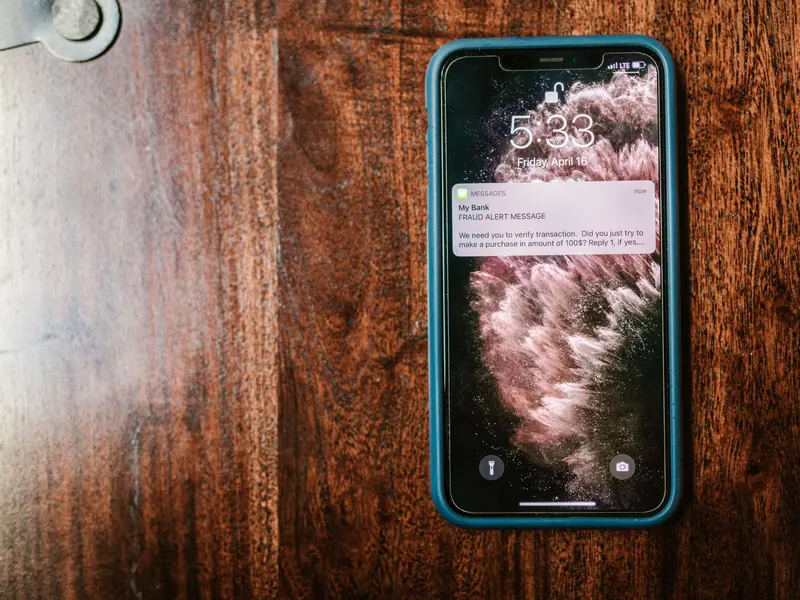
- Sms om paket som fastnat i tullen eller ska skickas tillbaka, med en länk till en avgift.
- En varningsruta i webbläsaren som påstår att datorn har virus och ger ett telefonnummer till falsk support.
- Annonser med kända personer som tipsar om investeringar som inte finns.
- För företag: nya bankuppgifter från en leverantör, eller en chef som mejlar om en brådskande betalning.
BankID-bedrägeri: så går det till
Bedrägeri med BankID följer nästan alltid samma mönster. Någon får dig att öppna BankID-appen och legitimera dig, men i själva verket loggar bedragaren in på din bank eller godkänner en betalning i ditt namn. Ett BankID-bedrägeri börjar ofta med ett samtal där någon säger att ditt konto är i fara. Andra gånger kommer ett sms om ett paket, till exempel i Instabox namn, där du ska bekräfta mottagaren med BankID. Ett bedrägeriförsök med BankID går att avslöja i appen, eftersom den visar vad du är på väg att godkänna. Står där något annat än det du själv försökte göra, avbryt. Med mobilt BankID kan bedragaren också be dig skanna en QR-kod från en webbsida, och då loggar du in hos dem. Ett bedrägeri med mobilt BankID ser i bankens system ut som att du själv godkänt det, så banken bedömer varje fall för sig.
Gör det här, i den här ordningen
Först pengarna. Har du legitimerat dig med BankID, lämnat kortuppgifter eller fört över pengar, ring banken direkt. Spärrnumret finns på bankens webbplats och ofta på kortets baksida. Sedan enheterna. Har någon fått fjärrstyra datorn, dra ur nätverkskabeln eller stäng av wifi. Därefter lösenorden, från en annan enhet än den som varit utsatt. E-posten först, eftersom den kan återställa allt annat. Slå på tvåfaktor där det går. Till sist anmälan till polisen och en kopia av allt du sparat. Den ordningen gör att skadan stannar där den är.
Det teknikern letar efter
Efter ett angrepp räcker det inte att ta bort det man ser. Teknikern letar efter fjärrstyrningsprogram som startar av sig själva, tillägg i webbläsaren som ändrar sökresultat eller läser det du skriver, och nya inloggningar i Apple- eller Google-kontot från okända enheter. I e-posten kontrolleras regler för vidarebefordran, en klassisk bakdörr som gör att bedragaren får kopior av dina mejl långt efter att lösenordet bytts. På Android-telefoner gås appar med behörighet att styra skärmen igenom, eftersom skadliga appar gärna gömmer sig där. På företag granskas inloggningsloggen i Microsoft 365 och alla aktiva sessioner avslutas.
Exempel på phishing i mejl, sms och appar
Ett phishing-mejl ser ofta ut att komma från banken, ett paketbolag eller en leverantör. Ett typiskt exempel på phishing är ett mejl om att brevlådan är full, med en knapp som leder till en falsk inloggningssida. Mejlet påstår gärna att det kommer från Microsoft, och sidan liknar Microsofts inloggning så väl att bara adressfältet avslöjar den. På företag riktar sig phishing mot Microsoft 365-konton, som många fortfarande kallar Office 365, eftersom ett kapat konto ger tillgång till både e-post och filer. I Outlook kan ett misstänkt mejl rapporteras som nätfiske under knappen Rapportera. Microsoft ringer heller aldrig upp för att varna för virus, så ett sådant samtal är alltid ett bedrägeri.
Bluff-sms om paket är fortfarande vanligast. Ett bluff-sms om en prenumeration som förnyas, med en länk för att avsluta den, är ett annat vanligt upplägg. Får du ett krav från ett inkassobolag som Alektum Group, logga in hos dem via en webbplats du själv söker fram i stället för att klicka i sms:et. Ett sms om en faktura från Qliro kontrolleras på samma sätt i Qliros egen app. Phishing via WhatsApp börjar ofta med ett hej mamma-meddelande. I Telegram är det oftare falska investeringsgrupper som lockar. På iPhone kan Meddelanden filtrera okända avsändare, vilket gör bedrägerier via mobiltelefonen lättare att skilja från riktiga meddelanden.
För företag: skydda domänen och rutinerna
Phishing mot småföretag riktar sig oftast mot den som betalar fakturor. Ett grundskydd är att domänen har SPF, DKIM och DMARC rätt inställda. Då blir det svårare för någon utomstående att förfalska er avsändare. Lika viktigt är rutinen: ändrade betalningsuppgifter bekräftas alltid med ett samtal till ett känt nummer, och brådskande betalningar från chefen bekräftas på samma sätt. Tvåfaktor på alla Microsoft 365-konton stoppar de flesta kapade e-postkonton innan de hunnit göra skada.
Fyra vanor som stoppar de flesta försök
- Lägg på och ring upp själv. Ett äkta ärende tål att du ringer tillbaka på ett nummer du hittat på egen hand.
- Logga bara in med BankID när du själv har börjat. Öppnas appen utan att du gjort något, avbryt.
- Gå aldrig via länkar i sms och mejl. Öppna appen eller skriv adressen själv.
- Bestäm ett kodord i familjen. Den som skriver från ett nytt nummer och ber om pengar ska kunna säga det.
Vanorna låter enkla, och det är poängen. De fungerar även en stressad tisdag när någon låter väldigt övertygande, och de skyddar mot upplägg som ännu inte är påhittade.
Vad som styr tiden, och när du ska ringa
Tiden beror på hur många enheter och konton som kan ha påverkats. En dator där någon haft fjärrstyrning i tio minuter går snabbare än en e-post som varit kapad i flera veckor. Ring direkt om BankID, kortuppgifter eller fjärrstyrning varit inblandade. Har du bara klickat på en länk och stängt sidan räcker det oftast att följa stegen ovan och boka en genomgång i lugn takt.